El ataque a paquetes npm de septiembre de 2025: qué revisar en tus dependencias
Lecciones del compromiso de paquetes como chalk y debug para inventariar versiones, revisar compilaciones y preparar una respuesta de desarrollo.
Antes de entrar en detalle
- Comprueba versiones presentes en artefactos desplegados, además del repositorio.
- Un archivo de bloqueo aporta reproducibilidad, pero no garantiza que una versión sea segura.
- Mantén inventario de dependencias y un procedimiento para reconstruir desde un entorno confiable.
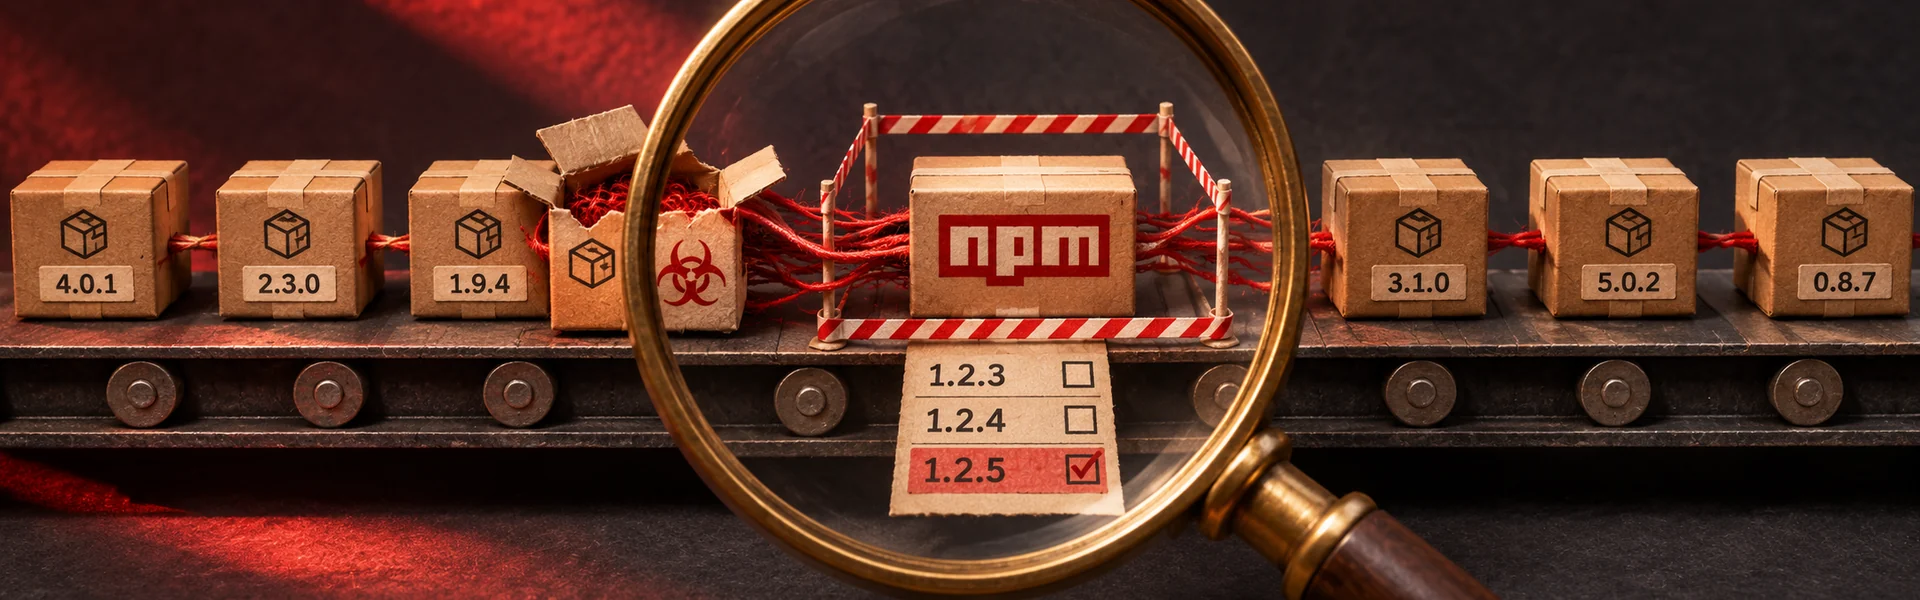
El 8 de septiembre de 2025 se comprometieron versiones de varios paquetes populares del ecosistema npm, entre ellos chalk, debug y ansi-styles. El informe publicado por Vercel describe código malicioso orientado a interceptar operaciones de criptomonedas en navegadores cuando quedaba incorporado a aplicaciones. El incidente recuerda que una dependencia pequeña puede llegar a muchos proyectos de forma indirecta. Para un equipo de desarrollo, la pregunta inmediata es qué versiones utilizó realmente y en qué entregas quedaron incluidas.
Distingue paquete, versión y exposición real
Que un proyecto utilice el nombre de un paquete afectado no demuestra que haya instalado una versión comprometida. Reúne la relación de versiones indicada en los avisos oficiales y compárala con los archivos de bloqueo y los registros de compilación. Después identifica si ese código llegó a un artefacto desplegado, a una herramienta de construcción o a un entorno local. La exposición depende del comportamiento concreto del paquete y del lugar donde se ejecutó; no conviene extrapolar automáticamente el mismo impacto a todos los proyectos.
Revisa lo que se construyó, no solo el código actual
El repositorio puede mostrar una dependencia ya corregida mientras una versión anterior continúa publicada. Relaciona cada despliegue con su commit, archivo de bloqueo, entorno de compilación y artefacto resultante. Conserva los datos necesarios para reconstruir ese recorrido. Un inventario de componentes o SBOM ayuda a localizar dependencias directas y transitivas, pero debe corresponder al producto que se entregó. Una lista generada sobre la rama actual no describe necesariamente lo que permanece en producción desde hace semanas.
Prepara una respuesta sin perder evidencias
Si detectas una versión comprometida, coordina desarrollo, operación y seguridad para limitar su uso y preservar información relevante. Identifica qué entornos pueden haberse visto afectados antes de reutilizarlos para una reconstrucción. El tratamiento debe seguir el comportamiento documentado del incidente: algunas amenazas actúan en el navegador y otras buscan secretos en equipos de desarrollo. No basta con asumir que actualizar un paquete revierte posibles efectos anteriores. Define responsables para revisar exposición, reconstruir y verificar el resultado.
- Conserva versiones, fechas de compilación y referencias de los artefactos afectados.
- Contrasta el alcance con avisos oficiales y análisis del incidente concreto.
- Reconstruye con dependencias revisadas en un entorno confiable.
- Comprueba cachés y copias publicadas que puedan seguir sirviendo código anterior.
- Evalúa credenciales y sesiones según la exposición identificada, con el equipo de seguridad.
Usa reproducibilidad con revisión
Un archivo de bloqueo permite conocer y repetir versiones concretas. Eso facilita investigar, pero también puede reproducir una dependencia maliciosa si ya estaba fijada. Integra las actualizaciones en cambios revisables, con diferencias visibles y pruebas proporcionadas al producto. Evita mezclar grandes renovaciones de dependencias con modificaciones funcionales difíciles de separar. Un proceso claro permite decidir qué cambio se aceptó, qué se comprobó y cómo volver a una compilación conocida si aparecen problemas después.
Los analizadores de dependencias son útiles para localizar vulnerabilidades conocidas, aunque su resultado depende de la información disponible. Una novedad maliciosa puede circular antes de estar catalogada. Por eso la revisión combina avisos, inventario y restricciones del entorno de construcción. También conviene reducir permisos y secretos accesibles durante tareas que solo necesitan descargar, compilar o probar código, ajustando excepciones cuando el proceso realmente las requiera.
Reduce dependencias que nadie necesita
Cada paquete añade mantenimiento y confianza en terceros. Revisa dependencias sin uso, bibliotecas que solo resuelven una tarea trivial y versiones que quedaron duplicadas por falta de mantenimiento. La decisión no consiste en reescribir todo: una biblioteca mantenida puede ser más segura que una implementación improvisada. Documenta por qué se incorpora un componente y quién vigila sus avisos. Ese inventario ayuda cuando surge una alerta y evita dedicar las primeras horas a descubrir quién conoce el proyecto.
Ensaya la próxima alerta antes de que llegue
Selecciona una dependencia de prueba y simula que una versión debe retirarse. Comprueba cuánto tarda el equipo en localizar proyectos, identificar despliegues y reconstruir una entrega. Verifica que puede distinguir una aplicación afectada de otra que solo menciona el mismo paquete. Este ejercicio revela carencias de trazabilidad sin esperar a un incidente real. La lección práctica de septiembre es mantener la capacidad de responder con evidencia, más allá de ejecutar una actualización y confiar en que toda la cadena haya quedado limpia.
Fuentes y lecturas recomendadas
Referencias para ampliar el contexto y consultar la documentación original. Las guías enlazadas pueden actualizarse después de la fecha de este artículo.
Comparte esta lectura
Enviar por email