Segmentar la red: por dónde empezar para limitar un incidente
Una guía para separar usuarios, servidores y administración con reglas comprobables y sin romper dependencias esenciales.
Antes de entrar en detalle
- Una VLAN necesita controles de tráfico para aportar aislamiento.
- Empieza por dependencias conocidas y servicios críticos.
- Prueba también las conexiones que deberían quedar bloqueadas.
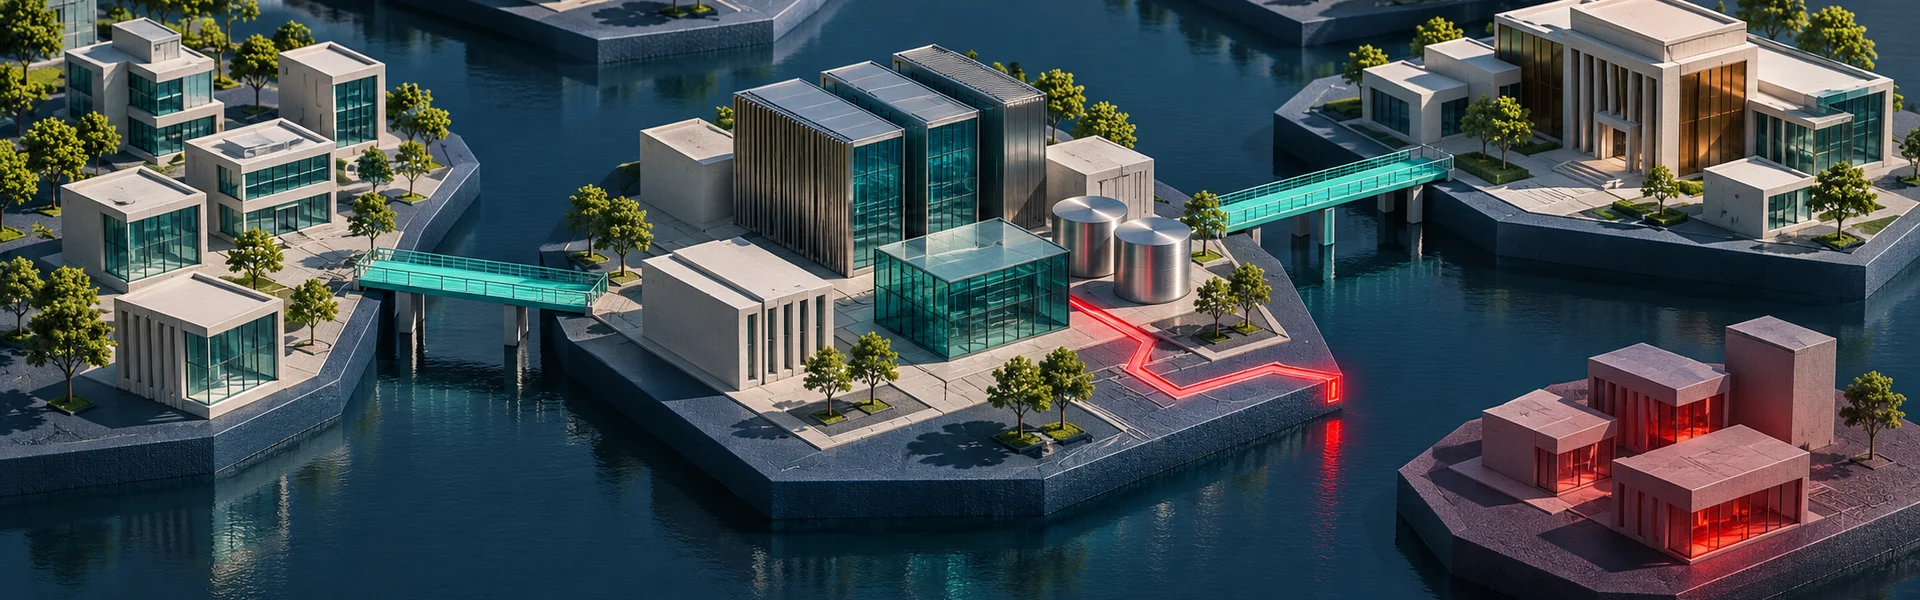
Cuando todos los equipos pueden comunicarse entre sí, un incidente en un portátil dispone de muchas rutas hacia servidores y sistemas de administración. La segmentación busca reducir esas posibilidades. No exige rediseñar de golpe toda la infraestructura: puede empezar por separar un servicio crítico y limitar los accesos que recibe. Lo importante es que cada frontera responda a una necesidad operativa y tenga reglas que puedan comprobarse.
Dibujar dependencias antes de cerrar puertos
Reúne información sobre quién accede a cada servicio, desde dónde y para qué. Los flujos de red, la documentación y las entrevistas con quienes operan la aplicación se complementan. Una conexión poco frecuente puede ser necesaria para cierres mensuales o mantenimiento. Por eso no conviene convertir una observación de unas pocas horas en una política definitiva sin validar los ciclos de trabajo.
El resultado inicial puede ser una tabla sencilla: origen, destino, protocolo, finalidad, propietario y caducidad si se trata de una excepción. CISA presenta la segmentación como una forma de dividir la red y controlar movimientos entre zonas. Para una implantación real, esa idea necesita traducirse en permisos concretos, registros y un mecanismo para tramitar cambios sin abrir accesos generales por urgencia.
Separar según confianza y función
Una red de invitados no debería llegar a la administración de servidores. Los equipos de usuarios tampoco necesitan acceso indiscriminado a hipervisores o consolas de copias. Agrupa sistemas con funciones y necesidades parecidas, teniendo en cuenta su sensibilidad y capacidad de protección. Un dispositivo antiguo sin soporte puede requerir una zona más restringida que un equipo gestionado y actualizado.
Crear varias VLAN organiza la red, pero no garantiza aislamiento si el enrutamiento permite todo entre ellas. Revisa dónde se aplicarán las reglas: cortafuegos, controles del sistema operativo o mecanismos de la plataforma cloud. Cada punto necesita un responsable y una forma de verificar la política efectiva. Las diferencias entre configuración prevista y tráfico permitido son precisamente lo que debe revelar la prueba.
Proteger primero la administración
Los accesos administrativos concentran capacidad de cambio y merecen un tratamiento específico. Limita qué equipos pueden utilizarlos, exige cuentas separadas y registra las conexiones. Un punto de administración controlado puede ayudar, siempre que también se mantenga y supervise. Evita que ese sistema se convierta en un escritorio de uso general desde el que se navega y se abre cualquier archivo.
- Distingue usuarios, invitados, servicios públicos, sistemas internos y herramientas de administración.
- Autoriza únicamente los flujos necesarios entre zonas y documenta su propósito.
- Revisa accesos a copias de seguridad, directorios e infraestructura de virtualización.
- Asigna vencimiento a permisos temporales y comprueba que realmente se retiran.
Implantar una frontera cada vez
Escoge un servicio con dependencias conocidas y una ventana adecuada. Guarda la configuración previa, define criterios de éxito y acuerda quién puede ordenar una reversión. Durante el cambio, comprueba tanto la experiencia del usuario como los procesos automáticos que dependen del servicio. Una aplicación puede abrir correctamente mientras una tarea nocturna queda bloqueada, de modo que la validación necesita cubrir ambos escenarios.
El plan de reversión debe ser específico. Volver a permitir toda la red puede resolver una incidencia inmediata y borrar la mejora de seguridad durante meses. Si aparece una dependencia desconocida, registra el flujo, confirma su finalidad y añade la excepción mínima necesaria. Después investiga por qué no estaba documentada y actualiza el mapa para el siguiente cambio.
Probar lo permitido y lo prohibido
Las pruebas funcionales demuestran que el negocio puede trabajar. Las pruebas de aislamiento verifican que un equipo de una zona no alcanza destinos que no necesita. Realiza ambas desde ubicaciones representativas y con autorización. Comprueba además que los bloqueos relevantes producen registros útiles, sin llenar la plataforma de eventos repetitivos que nadie puede revisar.
Un escenario ficticio sencillo consiste en usar un equipo de la red de invitados para verificar que dispone de Internet y no alcanza servicios internos. Después se repite desde un equipo corporativo con los permisos previstos. Documentar origen, destino y resultado permite detectar regresiones cuando una modificación futura cambia el enrutamiento o introduce una regla demasiado amplia.
Mantener los límites con el crecimiento
La segmentación se degrada cuando las excepciones sobreviven a los proyectos. Revisa reglas sin uso, propietarios que han cambiado y permisos abiertos por incidencias ya cerradas. Relaciona cada nueva aplicación con su zona y sus flujos antes de publicarla. Así, la red puede crecer sin recuperar silenciosamente la comunicación universal que se quería eliminar. El avance se mide por rutas innecesarias cerradas y dependencias mejor conocidas.
Fuentes y lecturas recomendadas
Referencias para ampliar el contexto y consultar la documentación original. Las guías enlazadas pueden actualizarse después de la fecha de este artículo.
Comparte esta lectura
Enviar por email